বাইন্যান্স থেকে ক্রিপ্টো চুরি করেছে উত্তর কোরিয়ার ‘ট্রেডারট্রেইটর’: এফবিআই
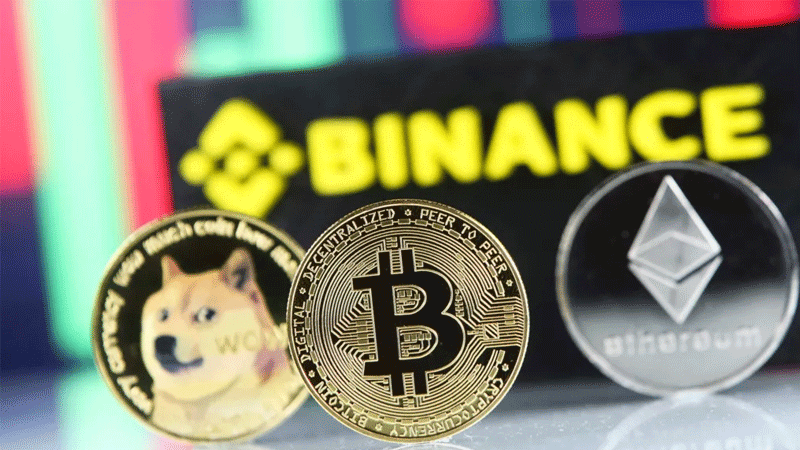
ছবি: সংগৃহীত
সমকাল প্রতিবেদক
প্রকাশ: ০২ নভেম্বর ২০২৬ | ০২:০৬ | আপডেট: ০২ নভেম্বর ২০২৬ | ০২:১০
উত্তর কোরিয়ার হ্যাকার গোষ্ঠী ট্রেডারট্রেইটরকে বিশ্বের বৃহত্তম ক্রিপ্টোকারেন্সি চুরির ঘটনায় দায়ী করেছে যুক্তরাষ্ট্রের ফেডারেল ব্যুরো অব ইনভেস্টিগেশন (এফবিআই)। তাদের বিরুদ্ধে ক্রিপ্টো এক্সচেঞ্জ বাইন্যান্স থেকে ৬০০ কোটি ডলারের বেশি মূল্যের ভার্চুয়াল সম্পদ চুরির অভিযোগ আনা হয়েছে।
গত ২৯ অক্টোবরের এই সাইবার হামলা পিয়ংইয়ংয়ের আলোচিত সাইবার হামলাগুলোর মধ্যে সর্বশেষ ঘটনা। উত্তর কোরিয়া শক্তিশালী হ্যাকিং সক্ষমতা গড়ে তুলেছে। ধারণা করা হয়, এসব তৎপরতা থেকে পাওয়া অর্থ দেশটির অস্ত্র কর্মসূচিতে অর্থায়নে ব্যয় করা হয়।
কারা এই ট্রেডারট্রেইটর?
ট্রেডারট্রেইটর হলো উত্তর কোরিয়ার একটি হ্যাকিং গোষ্ঠী, যা বৃহত্তর লাজারাস গ্রুপের সঙ্গে যুক্ত। ২০১৪ সালে সনি পিকচার্সে সাইবার হামলা চালানোর পর গোষ্ঠীটি আলোচনায় আসে। উত্তর কোরিয়ার নেতা কিম জং উনকে ব্যঙ্গ করে নির্মিত চলচ্চিত্র ‘দ্য ইন্টারভিউ’-এর প্রতিশোধ হিসেবে ওই হামলা চালানো হয়েছিল।
অন্তত ১৯৯০-এর দশকের মাঝামাঝি সময় থেকে উত্তর কোরিয়া সাইবার সক্ষমতা বাড়াতে ব্যাপক বিনিয়োগ করে আসছে। এর ফলে দেশটি শক্তিশালী একটি হ্যাকিং বাহিনী গড়ে তুলেছে। দক্ষিণ কোরিয়ার গোয়েন্দা সংস্থার ২০২৪ সালের হিসাব অনুযায়ী, এই বাহিনীতে প্রায় আট হাজার ৪০০ সদস্য ছিলেন।
এফবিআই তাদের ওয়েবসাইটে বলেছে, ‘উত্তর কোরিয়া একটি দক্ষ সাইবার বাহিনী গড়ে তুলেছে। দেশটির মেধাবী শিক্ষার্থীদের একটি বড় অংশকে কম্পিউটার বিজ্ঞান ও তথ্যপ্রযুক্তির প্রশিক্ষণে যুক্ত করা হচ্ছে।’
হ্যাকিং কার্যক্রমের বড় একটি অংশ পরিচালিত হয় উত্তর কোরিয়ার প্রধান বিদেশি গোয়েন্দা সংস্থা রিকনিস্যান্স জেনারেল ব্যুরোর নির্দেশনায়।
কীভাবে কাজ করে তারা?
ট্রেডারট্রেইটর গোষ্ঠীর সদস্যরা আকর্ষণীয় বেতনের চাকরির প্রস্তাব দিয়ে নিয়োগদাতা সেজে সম্ভাব্য ভুক্তভোগীদের সঙ্গে যোগাযোগ করে। এর পর তাদের দিয়ে ক্ষতিকর সফটওয়্যার ডাউনলোড করানো হয়। এই ম্যালওয়্যারের মাধ্যমে হ্যাকাররা ভুক্তভোগীদের কম্পিউটার ব্যবস্থায় প্রবেশ করতে পারে এবং সংবেদনশীল তথ্য ও ডিজিটাল সম্পদ চুরি করতে পারে।
২০২৪ সালে জাপানের ক্রিপ্টোকারেন্সি বিনিময় প্রতিষ্ঠান ডিএমএম বিটকয়েন থেকে ৩০ কোটি ৮০ লাখ ডলার চুরির ঘটনায় উত্তর কোরিয়ার এক হ্যাকার লিংকডইনে নিয়োগদাতা সেজে অন্য একটি ভার্চুয়াল মুদ্রার ওয়ালেট সফটওয়্যার প্রতিষ্ঠানের এক কর্মীর সঙ্গে যোগাযোগ করেন। ওই কর্মীকে চাকরিতে নিয়োগের আগে নেওয়া পরীক্ষার মতো একটি ফাইল পাঠানো হয়। কিন্তু তাতে আসলে ক্ষতিকর কোডের একটি লাইন যুক্ত ছিল। এফবিআইয়ের তথ্য অনুযায়ী, এর মাধ্যমে হ্যাকার ওই কর্মীর কম্পিউটার ব্যবস্থায় প্রবেশের সুযোগ পান এবং তাঁর পরিচয় ব্যবহার করে বিভিন্ন কাজ করতে সক্ষম হন।
উত্তর কোরিয়ার হ্যাকাররা কী কী করেছে?
উত্তর কোরিয়ার হ্যাকারদের বিরুদ্ধে এর আগে বেশ কয়েকটি বড় সাইবার হামলার অভিযোগ উঠেছে। এর মধ্যে রয়েছে ২০১৬ সালে বাংলাদেশ ব্যাংক থেকে ৮ কোটি ১০ লাখ ডলার চুরি এবং ২০১৭ সালে বিশ্বজুড়ে কম্পিউটার ব্যবস্থায় বিঘ্ন ঘটানো ওয়ানাক্রাই র্যানসমওয়্যার হামলা। ২০২২ সালে যুক্তরাষ্ট্রের কর্তৃপক্ষ লাজারাস গ্রুপের সঙ্গে যুক্ত হ্যাকারদের বিরুদ্ধে রনিন ব্লকচেইন নেটওয়ার্ক থেকে প্রায় ৬২ কোটি ডলার চুরির অভিযোগ আনে।
- বিষয় :
- ক্রিপ্টোকারেন্সি